




Los centros de operaciones de seguridad están desbordados. El motivo es simple: el volumen de vulnerabilidades digitales no para de crecer y las amenazas se propagan a una velocidad inédita.
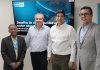
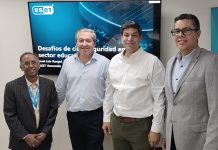
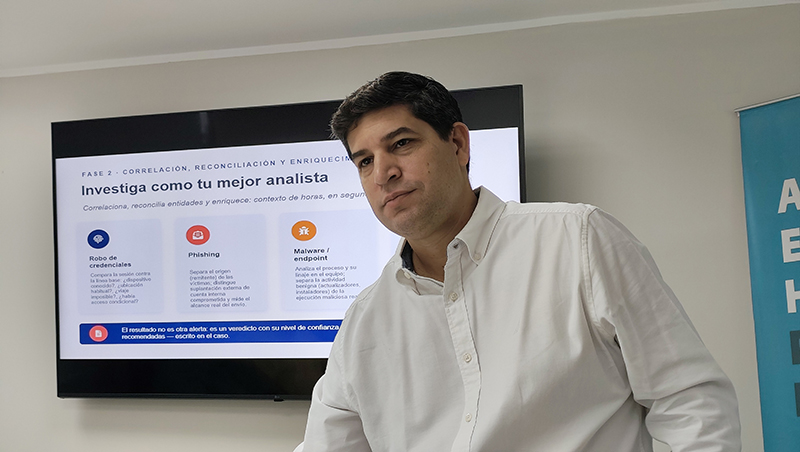
Esa fue la idea central que planteó el especialista en ciberseguridad Aníbal Vera, ponente invitado, durante un desayuno tecnológico organizado por ESET Venezuela con la prensa especializada.
En su intervención, Vera advirtió que las empresas necesitan ajustar sus defensas urgentemente para hacer frente tanto a las fallas conocidas como a los ataques modernos, cada vez más complejos. Para dimensionar el problema, acudió a cifras de la National Vulnerability Database del NIST en Estados Unidos: si antes los registros se mantenían estables, desde 2017 la tendencia se disparó y hoy se cuentan por decenas de miles las fallas reportadas cada año.
«Este alud de alertas se debe, en gran medida, al uso de herramientas avanzadas para analizar código y a la revisión constante de repositorios abiertos en plataformas como GitHub. Pero hay un contraste claro: aunque ahora vemos mejor los fallos del software, los equipos de ciberdefensa siguen sin tener la capacidad suficiente para auditar, priorizar y resolver cada problema a tiempo», señaló Vera.
A esto se suma la proliferación de brechas conocidas que ya están siendo explotadas en el mundo, un grupo crítico que obliga a las organizaciones a actuar de inmediato si quieren evitar intrusiones.
Ataques en segundos que superan la respuesta humana
Para mostrar cómo la evasión avanzada deja cortas a las herramientas defensivas tradicionales, el ponente compartió un caso real del sector corporativo internacional. Un empleado instaló un programa de respaldo que parecía legítimo y limpio de software malicioso. Sin embargo, este funcionó como gancho para descargar en segundo plano un ejecutable dañino que no dejó rastro en el disco duro. En segundos, el programa buscó credenciales guardadas en la máquina y robó contraseñas del navegador junto con accesos a servidores remotos e infraestructura en la nube.
«Aunque los sistemas EDR detectaron la conexión sospechosa hacia un servidor externo y lanzaron la alarma, el robo de datos ocurrió en un parpadear de ojos», alertó el especialista. Casos así, dijo,confirman que tener visibilidad o telemetría detallada no alcanza si el tiempo de respuesta de los analistas no logra competir con la velocidad de un script automatizado.
Con miles de alertas al día y equipos al borde del agotamiento, recurrir a la IA para automatizar los SOC parece la salida lógica. Pero los modelos algorítmicos traen sus propios dolores de cabeza. A diferencia de las reglas tradicionales, la IA trabaja con probabilidades, lo que abre la puerta a errores de contexto o desviaciones en el análisis. Además, la propia infraestructura de estos modelos puede ser vulnerada mediante inyección de comandos en los datos que procesan.
El criterio profesional frente a la IA automatizada
Por eso, tanto en la academia como en la industria coincide una premisa fundamental: la respuesta ante un incidente no se le puede entregar a ciegas a un sistema automatizado. Mantener una trazabilidad rigurosa es vital no solo para evitar que un falso positivo frene la operación de la empresa, sino para garantizar que las evidencias mantengan su validez legal ante una investigación forense o un tribunal. Todo análisis técnico debe ser explicable y auditable.
Bajo este enfoque, combinar la supervisión humana con marcos de gobernanza como la norma ISO/IEC 42001 asegura que el analista conserve el control total sobre las decisiones críticas. Las arquitecturas actuales permiten cruzar datos de red y revisar parámetros del dispositivo en minutos, lo que ayuda a descartar falsas alarmas rápidamente y le entrega al operador un cuadro claro de lo que está pasando.
Al agilizar el filtrado inicial, los analistas pueden dedicar su tiempo a lo que mejor saben hacer: cazar amenazas de forma proactiva y detectar anomalías complejas que pasan desapercibidas para los filtros automáticos.
Del mismo modo, llevar un registro ordenado de los componentes de software ayuda a cumplir con normativas internacionales —muy demandadas en mercados como el europeo— para frenar fallas heredadas en plataformas corporativas. Al final, la clave está en combinar el análisis acelerado por máquina con el criterio humano, logrando responder a la velocidad del cibercrimen sin perder transparencia ni control en la gestión del riesgo
Fuente: CDOL