
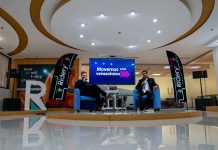









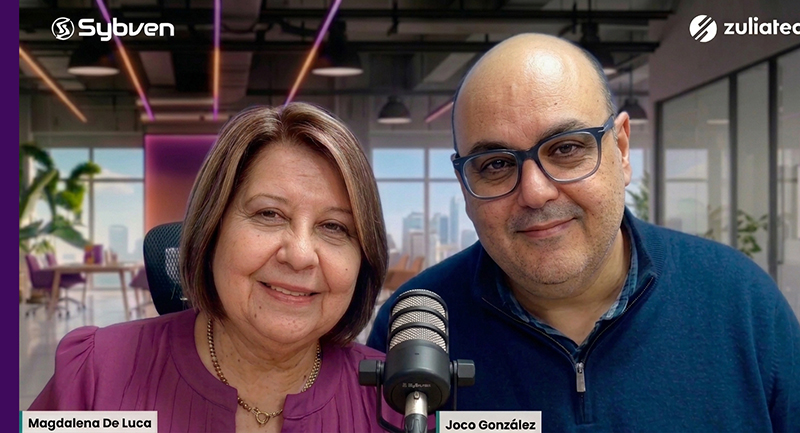
Las empresas Sybven y Zuliatec organizaron un encuentro digital enfocado en analizar los desafíos de seguridad, ética y gestión que plantea el uso creciente de la IA en el sector corporativo.
Durante el evento, los especialistas Magdalena De Luca y Joco González expusieron la necesidad urgente de establecer marcos normativos para supervisar las herramientas tecnológicas que se emplean a diario en las organizaciones.
El uso desmedido e informal de la inteligencia artificial por parte de los empleados representa uno de los riesgos principales para la seguridad de la información. Este fenómeno, denominado Shadow IA, abarca el uso de herramientas no autorizadas ni registradas por la directiva.
González señaló que es frecuente encontrar situaciones donde se ingresan listados de personal, datos de clientes y estructuras salariales en modelos públicos para solicitar análisis o entrenar algoritmos, exponiendo la información interna sin el consentimiento de los involucrados ni la debida trazabilidad. La falta de supervisión en agentes automatizados que aprueban descuentos o atienden clientes sin revisión humana añade vulnerabilidades operativas y reputacionales.
Frente a la ambigüedad sobre qué departamento debe asumir el control, González enfatizó que la gobernanza de la IA no se delega a las áreas técnicas, sino que se lidera desde la alta gerencia y la gestión de talento humano. La IA ha dejado de ser una simple herramienta de tecnología para convertirse en un sistema de decisiones automatizadas que impacta directamente en los clientes, los empleados y la confianza del mercado. La implementación de estos marcos no busca frenar el avance operativo, sino actuar como un mecanismo de control para avanzar a alta velocidad de forma segura.
La implementación de marcos normativos es un requisito para asegurar la viabilidad de los proyectos tecnológicos. Estimaciones de la firma de investigación de mercado Gartner indican que para 2027 el 60% de las organizaciones no lograrán obtener valor de sus casos de uso de inteligencia artificial debido a esquemas de gobernanza incoherentes.
Al respecto, De Luca enfatizó que la estrategia define el rumbo del negocio, los datos constituyen la base y los sistemas de IA ejecutan las tareas automatizadas, por lo que una falla en los datos de origen deriva en respuestas erróneas o alucinaciones por parte de los modelos.
Para mitigar estos riesgos y avanzar a través de los distintos niveles de madurez tecnológica, las compañías buscan equilibrar la agilidad con la protección de activos críticos. La adopción efectiva exige establecer políticas claras, comités directivos de supervisión, controles de acceso y métricas de impacto. De este modo, la alineación entre la gobernanza de datos y la regulación interna de los sistemas algorítmicos permite estructurar arquitecturas digitales sólidas, protegiendo el valor de la información frente a posibles vacíos legales o regulatorios.
Fuente: CDOL