




El avance vertiginoso del entorno digital modificó de manera irreversible las reglas de la protección de redes tanto en el ámbito corporativo como en el doméstico, obligando a los creadores de software defensivo a replantear sus metodologías ante la proliferación de amenazas automatizadas.
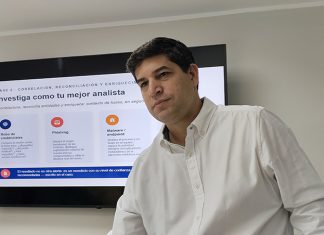
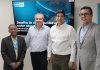
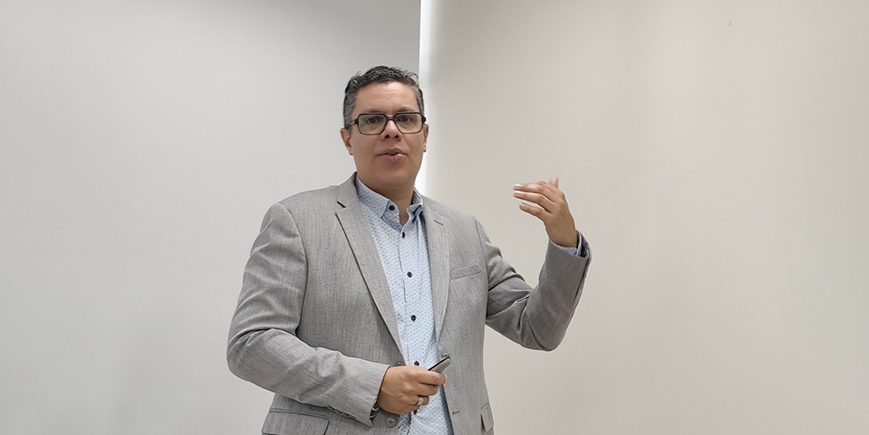
Durante un encuentro organizado por ESET Venezuela con la prensa especializada de tecnología, el especialista Carlos López, gerente de Soporte y Capacitación, expuso cómo la integración de modelos de inteligencia artificial se transformó en un recurso clave para procesar flujos masivos de información y anticiparse a las maniobras de los atacantes.
Las estadísticas del sector revelan que el volumen de nuevas familias de código malicioso supera las cuatrocientas mil muestras semanales a escala global, un ritmo de crecimiento que rebasa la capacidad de análisis manual de los expertos, destaca López. Esta realidad, advierte, impulsó la evolución de las herramientas de defensa, transitando desde la simple detección por firmas estáticas hacia arquitecturas capaces de conectar eventos dispersos, reconocer anomalías de comportamiento y neutralizar vectores de riesgo complejos antes de que logren vulnerar los sistemas informáticos.
«La irrupción de redes neuronales basadas en transformadores y sistemas de agentes autónomos transformó el mapa de exposición digital, afectando no solo a las corporaciones sino también al sector educativo y de investigación», dice, indicando que diversos análisis de la industria advierten que las instituciones académicas suelen integrar las listas de objetivos preferidos por los ciberdelincuentes, debido a la alta rotación de personal técnico, la insuficiencia de presupuestos orientados a la seguridad y la concentración de bases de datos que contienen historiales socioeconómicos, propiedad intelectual y registros médicos.
«Detrás de estas operaciones operan frecuentemente actores de amenazas avanzadas y agrupaciones patrocinadas por estados, motivados por el lucro financiero que representa la sustracción de información confidencial», aclara.
Frente a incidentes como el secuestro de datos o ransomware y el auge de esquemas de ingeniería social conocidos como pretexting, el especialista enfatiza que el pago de extorsiones a los criminales no asegura la recuperación de los archivos y únicamente alimenta la rentabilidad de estas redes delictivas. Como contramedida, las organizaciones deben priorizar salvaguardas preventivas como el cifrado de documentos individuales, la autenticación reforzada y la supervisión continua para minimizar el impacto de eventuales brechas.
Fuente: CDOL