






Las instituciones educativas enfrentan un escenario complejo en materia de ciberseguridad, caracterizado por limitaciones presupuestarias, falta de personal técnico especializado y la obsolescencia de sus sistemas.
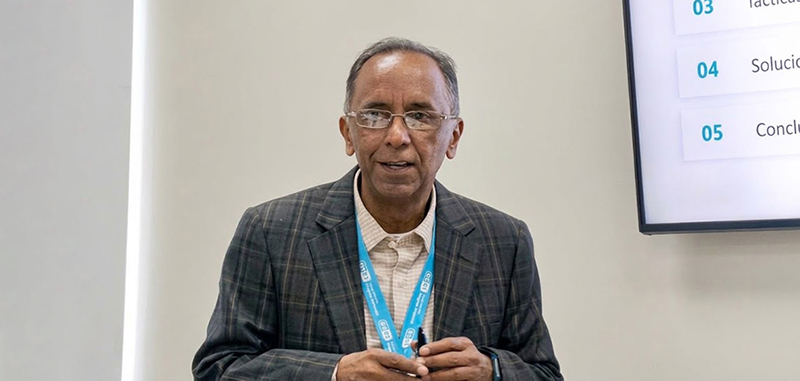
Durante una presentación orientada al sector tecnológico, José Luis Rangel, gerente de comercialización de ESET Venezuela, expuso los desafíos de protección digital que afectan a colegios y universidades, señalando que la falta de inversión lleva a muchas entidades a considerar la seguridad como un gasto prescindible en lugar de una prioridad operativa.
En el entorno académico, la superficie de ataque se extiende desde el nivel preescolar hasta la educación superior. Entre las tácticas más recurrentes empleadas por los ciberdelincuentes destaca la suplantación de identidad mediante códigos QR en instalaciones escolares, donde los atacantes reemplazan los códigos oficiales de pago por enlaces fraudulentos para desviar fondos de matrículas o actividades extracurriculares. A esto se suman las técnicas de ingeniería social como el phishing personalizado impulsado por inteligencia artificial y el uso de herramientas de código abierto para la extracción de credenciales dentro de las redes institucionales.
Según datos de la industria expuestos durante el encuentro, el 42% de las incidencias registradas en este ámbito corresponden a infecciones por malware, mientras que el 21% se origina en errores de configuración administrativa y un 16% responde a esquemas de ingeniería social. Adicionalmente, los riesgos en la cadena de suministro representan un vector significativo, ya que la vulnerabilidad de un proveedor externo puede comprometer la red principal de una institución pedagógica o de investigación.
La respuesta ante estas amenazas exige superar los esquemas reactivos tradicionales y adoptar modelos de cero confianza combinados con soluciones de detección y respuesta extendida en los puntos finales. No obstante, los especialistas enfatizan que la efectividad de las herramientas tecnológicas depende de la intervención humana y de la capacitación continua de docentes, personal administrativo y estudiantes.
A diferencia de regulaciones internacionales como el Reglamento General de Protección de Datos de la Unión Europea, que impone plazos estrictos de setenta y dos horas para notificar brechas de seguridad, los marcos locales muestran vacíos normativos que dificultan la divulgación transparente de incidentes y la adopción de prácticas colaborativas de resiliencia digital.
Fuente: CDOL