





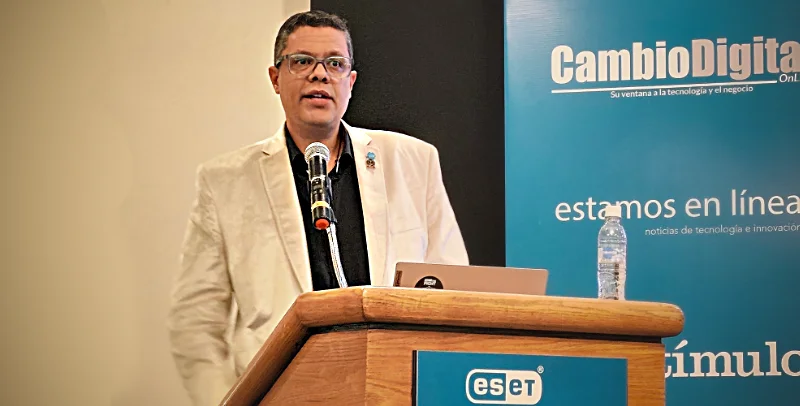
En el marco del ESET Security Days 2025, evento que celebra su decimocuarta edición en Caracas, Carlos López Rodríguez, Gerente de Soporte y Capacitación de ESET Venezuela, ofreció una presentación clave enfocada en la adaptación al cambio y la prevención en el ámbito de la ciberseguridad. López destacó cómo, a pesar de la constante evolución tecnológica y de las amenazas, la clave reside en la proactividad y en el uso de herramientas inteligentes.
La constante evolución y el desafío de la prevención
López inició su intervención resaltando que «lo único constante es el cambio». Esto se traduce en nuevas tecnologías, nuevas amenazas y, por ende, nuevas maneras de protegerse. Sin embargo, enfatizó un punto crucial: la prevención es fundamental. «Cuando ya somos víctimas, no hay nada que hacer. Somos víctimas, somos parte de la estadística», sentenció, alertando sobre la preocupación de ESET al ver que aún a mediados de 2025, muchas organizaciones son víctimas de ataques sin contar siquiera con mecanismos de protección básicos.
El ejecutivo subrayó que el problema no es la falta de tecnologías nuevas, sino su masificación. Explicó que conceptos como la inteligencia artificial (IA) y el machine learning, que hoy parecen novedosos, fueron integrados por ESET en sus modelos de detección desde 1997. Esta temprana adopción de la inteligencia artificial en la heurística avanzada marcó una diferencia para la compañía y sigue siendo un pilar en sus soluciones de ciberseguridad.
Un escenario cada vez más complejo
El Gerente de Soporte y Capacitación identificó varias problemáticas clave que enfrentan las organizaciones en el panorama actual de la ciberseguridad:
Transformación tecnológica acelerada: La tecnología avanza a una velocidad que a menudo parece inalcanzable. El ejemplo del Metaverso, que hace dos o tres años era un foco de preocupación en ciberseguridad y hoy ha sido eclipsado por la inteligencia artificial, ilustra esta rápida evolución.
Trabajo remoto y movilidad: El teletrabajo es una realidad que «llegó para quedarse», ofreciendo flexibilidad, pero presentando nuevos desafíos de seguridad.
Falta de visibilidad: Muchas organizaciones carecen de visibilidad sobre las acciones de sus colaboradores cuando trabajan de forma remota, lo que representa un riesgo significativo. López cuestionó cuántos saben lo que hacen sus empleados desde casa, en un café o un aeropuerto, no desde una perspectiva invasiva, sino para entender el uso de accesos y credenciales.
Asegurar identidades: Con el aumento de los ataques dirigidos al robo de credenciales para obtener información corporativa, es vital asegurar que quien se conecta a la red corporativa (por ejemplo, vía VPN) sea realmente quien dice ser.
Falta de concientización: La base de la protección es la concientización. El experto lamentó que aún se «suelta a un cristiano al circo romano» si los colaboradores no están capacitados sobre el cibercrimen, la ingeniería social y cómo proteger la información en equipos compartidos o con credenciales comprometidas.
Ecosistemas de trabajo más complejos: Con la proliferación de herramientas y aplicaciones (correo electrónico, CRM, redes sociales corporativas, etc.), los ecosistemas de trabajo son cada vez más complejos, lo que amplía el rango de exposición para los atacantes y crea múltiples frentes de ataque.
Múltiples vectores de ataque y vulnerabilidades: El uso masivo de tecnología y la falta de actualizaciones constantes de aplicaciones (navegadores, suites de ofimática, lectores de documentos) crean innumerables puntos de falla. El ponente criticó la tendencia a no actualizar software hasta que el rendimiento del equipo se ve afectado.
Ataques evolucionados y rentables: El cibercrimen es «súper lucrativo», dijo, triplicando incluso los beneficios del narcotráfico. Se ha profesionalizado, ofreciendo «ransomware como servicio» y siendo financiado por estados o grupos activistas. El 75% de las organizaciones que pagan rescate no recuperan su información, y lo que es peor, reciben otro ataque en menos de dos semanas.
Ataques de destrucción de información: Más allá del ransomware y el cifrado, López advirtió sobre la creciente tendencia a destruir la información sin posibilidad de recuperación, incluso pagando el rescate.
Uso de herramientas legítimas en ataques: Los atacantes están utilizando herramientas y protocolos de comunicación legítimos, lo que dificulta la detección, ya que no se trata de códigos anómalos, sino de comportamientos maliciosos a través de vías aparentemente normales.
La propuesta de ESET
Ante este panorama, ESET proyecta un enfoque claro: detectar y responder, entendiendo que es un proceso constante y no un producto estático:
Detección y respuesta optimizada: Las soluciones de ESET, como ESET Inspect, se basan en un modelo que aprende del comportamiento de la organización y se retroalimenta con inteligencia global de amenazas. Esto permite optimizar las detecciones, pasando de cientos a solo las que son realmente críticas, además de ofrecer un modelo causa raíz para entender el origen de los eventos.
Asistente con Inteligencia Artificial: ESET ofrece un asistente basado en IA que facilita el entendimiento de los eventos y automatiza tareas como la generación de informes ejecutivos, liberando tiempo para el monitoreo y análisis.
ESET MDR (Managed Detection and Response): Ante la necesidad de una respuesta rápida (grupos cibercriminales pueden cifrar gigas por segundo), ESET ofrece un monitoreo 24/7 por especialistas. Este servicio de cacería activa de amenazas utiliza inteligencia global y ofrece un servicio personalizado con analistas dedicados para predecir y responder proactivamente ante cualquier eventualidad. «No esperemos que tengamos el evento para poder reaccionar», concluyó López.
Fuente: CDOL